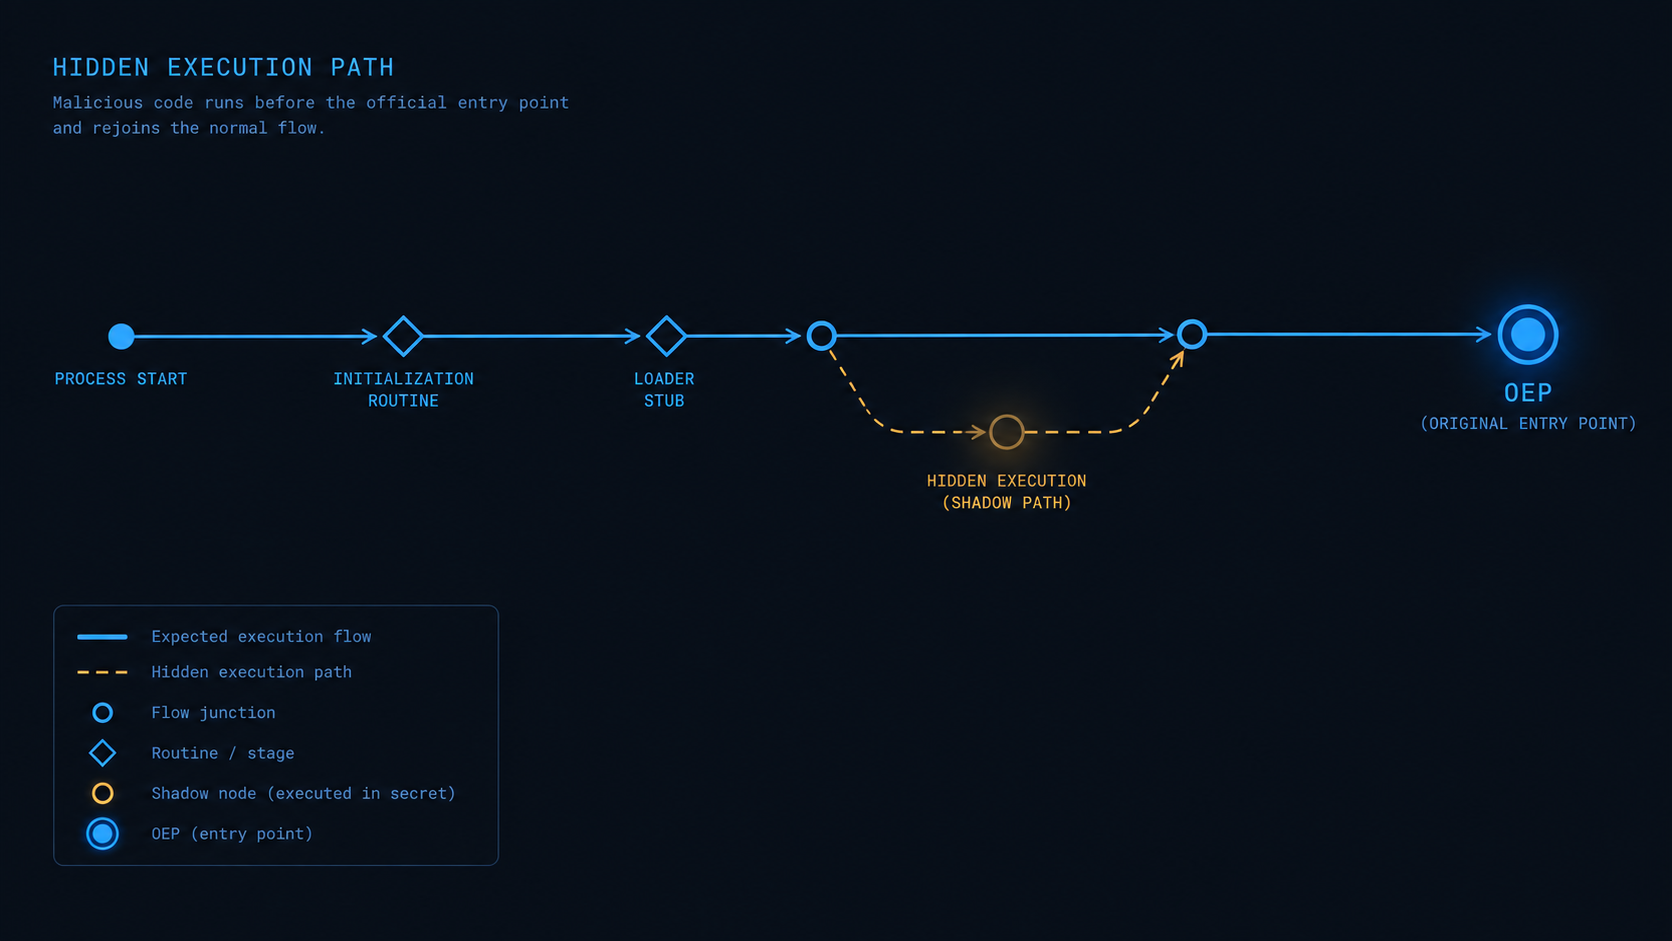
TL;DR
Механизм Thread Local Storage (TLS) в формате Portable Executable позволяет регистрировать функции обратного вызова (PIMAGE_TLS_CALLBACK), которые загрузчик Windows вызывает до передачи управления на точку входа модуля (AddressOfEntryPoint). В контексте анализа вредоносного ПО это создаёт зону внимания: стандартные брейкпоинты отладчика на точке входа или функции main не перехватывают раннее исполнение, в ходе которого код успевает проверить флаги PEB, подготовить расшифровку пейлоада или противодействовать отладке. Техника опирается на штатный PE-лоадер операционной системы начиная с ранних версий Windows и не требует инъекций или повышенных привилегий, маскируясь под инициализацию рантайма компилятора.
В исследовательской практике точку входа часто воспринимают как безусловный старт выполнения логики исполняемого файла. Однако в PE-архитектуре инициализация подсистем потока выполняется раньше: системный загрузчик исполняет коллбэки TLS на этапе DLL_PROCESS_ATTACH ещё до того, как основной поток получит доступ к коду по адресу AddressOfEntryPoint, откуда рантайм компилятора (CRT) обычно передаёт управление в main или WinMain.
Ниже разобран механизм работы загрузчика, корректный способ регистрации массива коллбэков на этапе линковки MSVC, специфика векторов антиотладки и методы детектирования.
1. Контекст: жизненный цикл потока и вызов PIMAGE_TLS_CALLBACK
В штатном режиме механизм TLS предназначен для инициализации статических и глобальных переменных, уникальных для каждого потока (thread_local в стандартах C++ или __declspec(thread) в MSVC). Для управления жизненным циклом таких данных спецификация PE предусматривает директорию IMAGE_DIRECTORY_ENTRY_TLS (индекс 9 в DataDirectory).
В обобщённом виде порядок инициализации процесса загрузчиком Windows для исполняемого файла выглядит следующим образом:
- Загрузчик Windows инициализирует процесс и загружает зависимости (Import Table / DLL).
- Инициализируется TLS, затем вызываются пользовательские
TLS CallbacksсDLL_PROCESS_ATTACH. - Загрузчик передаёт управление на
AddressOfEntryPoint. - CRT-рантайм запускает
main()илиWinMain().
Системный загрузчик обходит массив указателей на функции, завершающийся нулевым адресом (NULL-terminated array). Сигнатура коллбэка напоминает точку входа DLL, но возвращает VOID (в отличие от BOOL у DllMain):
| |
Когда загрузчик инициализирует процесс, он вызывает каждый зарегистрированный коллбэк с аргументом Reason = DLL_PROCESS_ATTACH (значение 1). При создании каждого последующего потока в рамках процесса коллбэки вызываются повторно с Reason = DLL_THREAD_ATTACH (значение 2).
2. Анатомия структуры: от PE-заголовка до массива указателей
В опциональном заголовке PE девятая запись DataDirectory указывает на структуру IMAGE_TLS_DIRECTORY32 или IMAGE_TLS_DIRECTORY64:
| |
Ключевое поле для выполнения стороннего кода — AddressOfCallBacks. Оно содержит абсолютный виртуальный адрес (VA), по которому расположен массив указателей, завершающийся нулём.
Регистрация коллбэка через MSVC CRT
В компиляторе MSVC секции с одинаковым префиксом до символа $ группируются и сортируются линковщиком по алфавиту фрагмента после доллара (обычно сливаясь в секцию .rdata). Маркер начала массива находится в .CRT$XLA, а терминатор — в .CRT$XLZ. Для размещения собственной функции разработчики и авторы вредоносного ПО используют сегмент от .CRT$XLB до .CRT$XLY.
Чтобы линковщик не удалил указатель при оптимизации и гарантированно связал TLS-директорию CRT, необходимо передать соответствующие директивы компоновщику (/include):
| |
Сборка (Developer Command Prompt нужной архитектуры; user32.lib нужна для MessageBoxA):
| |
3. Векторы применения: раннее исполнение и специфика антианализа
Поскольку TLS-коллбэк вызывается до инициализации пользовательского кода приложения, он исполняется в контексте целевого процесса и имеет доступ к его адресному пространству.
Детектирование отладчика через прямое чтение PEB
Аналитические песочницы и исследователи часто отслеживают вызовы стандартных WinAPI (IsDebuggerPresent, CheckRemoteDebuggerPresent). Прямой доступ к сегментным регистрам (GS на x64, FS на x86) для чтения поля BeingDebugged структуры PEB позволяет провести базовую проверку без вызова экспортируемых функций подсистемы Win32.
Манипуляция аппаратными брейкпоинтами (Dr0–Dr3)
Распространённый сценарий противодействия динамическому анализу — попытка обнаружить или очистить отладочные регистры процессора (Dr0–Dr3, Dr7).
Важное архитектурное ограничение WinAPI: вызов GetThreadContext(GetCurrentThread(), ...) не возвращает валидный контекст для текущего работающего потока (согласно спецификации Microsoft), а попытка вызвать SetThreadContext для текущего потока приводит к неопределённому поведению. Поэтому в реальных образцах вредоносного ПО для изменения отладочных регистров изнутри TLS-коллбэка применяют другие механизмы:
- Зарегистрировать обработчик исключений (
SEH/VEH), вызвать исключение и изменитьPCONTEXTперед продолжением исполнения. - Создать вспомогательный поток, приостановить целевой и вызвать
GetThreadContext/SetThreadContext.
Предварительная подготовка и расшифровка данных
Коллбэк может динамически выделить память, выполнить расшифровку полезной нагрузки в секциях бинарника или подготовить структуры до того, как аналитик перейдёт к исследованию кода за точкой входа (AddressOfEntryPoint).
4. Сравнение ожиданий аналитика и реального поведения
| Сценарий | Ожидание аналитика | Возможное поведение с TLS callback |
|---|---|---|
Точка останова на AddressOfEntryPoint / main | Отладчик остановится на стартовой инструкции или входе в main. | Коллбэк может завершить процесс через ExitProcess до передачи управления на EP. |
Аппаратные брейкпоинты (Dr0–Dr3) | Контроль обращений к защищённым участкам памяти с начала выполнения. | Обработчик исключений или вспомогательный поток может изменить регистры отладки. |
| Статический анализ | Анализ кода около точки входа. | Код может быть расшифрован в памяти во время раннего коллбэка. |
| Перехват API-вызовов | Мониторинг WinAPI-функций проверки отладки. | Прямое чтение PEB через FS / GS обходит перехват этих API. |
5. Практические примеры применения
Использование TLS Callbacks для выполнения вредоносной логики встречается как в авторских загрузчиках, так и в целевых атаках:
Инъекции через TLS (T1055.005): В исследовании FireEye/Mandiant описан вариант банковского трояна Ursnif (Gozi-ISFB), который применял модификацию заголовка TLS при внедрении в дочерний процесс: вредоносный код прописывал адрес полезной нагрузки в массив TLS-коллбэков целевого процесса, обеспечивая автоматическое исполнение инжектированного кода загрузчиком ОС без создания новых потоков через CreateRemoteThread.
6. Детектирование: статика, динамика и сигнатуры
Статический анализ
PE-bear / CFF Explorer:
Открыть файл → перейти в раздел Data Directories.
Проверить строку TLS Table (индекс 9). Если VirtualAddress и Size не равны нулю — файл содержит TLS-директорию.
В структуре TLS найти поле AddressOfCallBacks. Если по указанному адресу в дампе расположен ненулевой массив — зафиксировать виртуальные адреса (VA) функций для дальнейшего реверса.
CLI (MSVC dumpbin):
dumpbin /tls sample.exe
Утилита покажет наличие TLS-директории и перечислит виртуальные адреса зарегистрированных функций обратного вызова при их наличии.
Дизассемблеры (IDA Pro / Ghidra):
В IDA Pro открыть список точек входа: Ctrl + E (окно Entry Points). Зарегистрированные коллбэки отображаются в списке наряду с точкой входа модуля (например, под именами TlsCallback_0, TlsCallback_1).
Динамический анализ: настройка отладчика
По умолчанию многие отладчики передают процесс на откуп пользователю только при достижении системного брейкпоинта загрузчика или точки входа модуля. Чтобы перехватить исполнение в коллбэках:
x64dbg / x32dbg: Перейти в Options → Preferences (Alt + P), открыть вкладку Events и отметить флаг TLS Callbacks. Отладчик установит одноразовые брейкпоинты на каждый зарегистрированный коллбэк модуля при его загрузке.
IDA Pro Debugger: В настройках отладчика (Debugger → Debugger Options) включить остановку на раннем этапе (например, Stop on process start или Stop on debugging start), после чего выставить точки останова на адреса TlsCallback_*, полученные из окна Entry Points.
YARA: базовое правило для поиска PE с объявленной TLS-директорией
Поскольку в стандартном модуле pe библиотеки YARA нет встроенного счётчика количества коллбэков, корректное правило базового скрининга проверяет корректность заголовка PE и валидность размера директории TLS:
| |
Примечание: Наличие TLS-директории само по себе не является признаком вредоносности бинарника (многие стандартные C++ бинарники содержат TLS для многопоточных рантайм-переменных). Задача аналитика и правил первичного триажа — локализовать массив AddressOfCallBacks и проверить, содержит ли он пользовательские функции.
Вывод
Механизм TLS Callbacks наглядно иллюстрирует, что точка входа AddressOfEntryPoint не является абсолютным стартом программы. Наличие легитимного раннего вызова функций в архитектуре загрузчика Windows делает эту технику удобным инструментом для обхода поверхностного динамического анализа, если исследователь заранее не сконфигурировал отладчик на перехват событий инициализации TLS.